Quản lý Shadow AI: Khi nhân viên tự ý dùng AI và cách doanh nghiệp kiểm soát rủi ro
Trong kỷ nguyên số, quản lý Shadow AI đã trở thành bài toán đau đầu cho các nhà lãnh đạo CNTT. Khi nhân viên tự ý sử dụng các công cụ AI không được phê duyệt để tăng tốc công việc, họ vô tình tạo ra những lỗ hổng bảo mật nghiêm trọng. Thay vì cấm đoán, doanh nghiệp cần một chiến lược quản trị chủ động. Bài viết tập trung vào cách quản lý Shadow AI như một hướng triển khai thực tế cho doanh nghiệp. Bài viết tập trung vào rủi ro bảo mật AI như một hướng triển khai thực tế cho doanh nghiệp. Bài viết tập trung vào công cụ AI doanh nghiệp như một hướng triển khai thực tế cho doanh nghiệp.
Cách quản lý Shadow AI
Tại sao nhân viên ‘lách luật’ để dùng AI?
Nhu cầu tăng năng suất là động lực chính khiến nhân viên tìm đến các công cụ AI bên ngoài. Theo các báo cáo, khoảng 38% nhân viên thừa nhận đã chia sẻ dữ liệu nhạy cảm với AI mà không có sự cho phép. Khi quy trình nội bộ quá rườm rà, nhân viên sẽ ưu tiên sự tiện lợi, dẫn đến việc hình thành Shadow AI trong doanh nghiệp.
Nhận diện rủi ro bảo mật AI tiềm ẩn
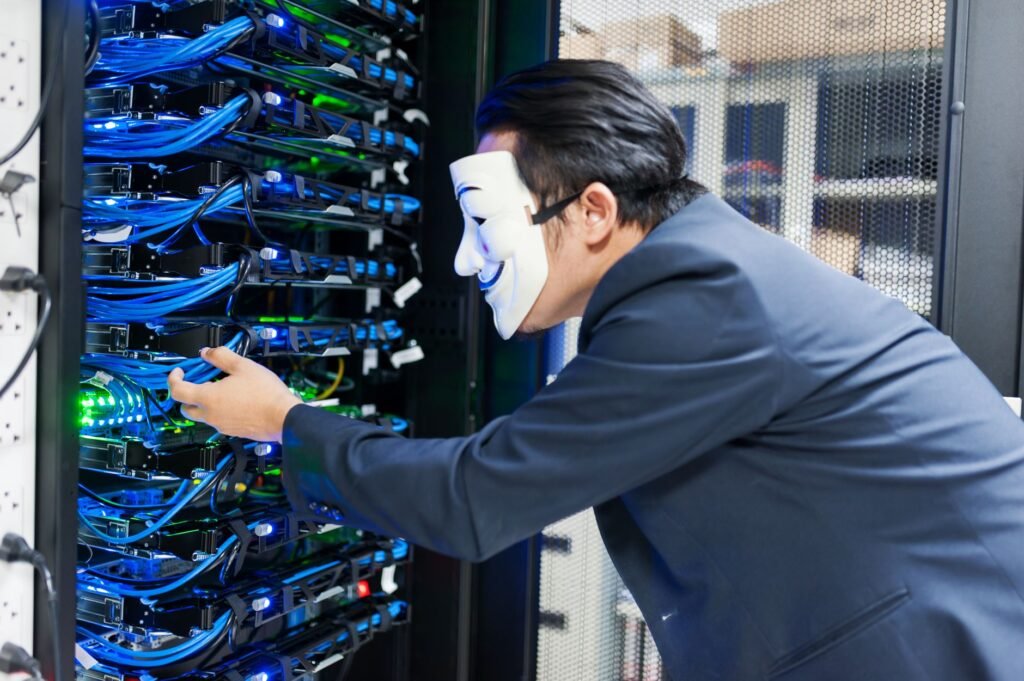
Khác với Shadow IT truyền thống, rủi ro bảo mật AI nằm ở chỗ dữ liệu đầu vào có thể bị các mô hình ngôn ngữ lớn (LLM) ghi nhớ và tái sử dụng để huấn luyện. Điều này dẫn đến nguy cơ rò rỉ tài sản trí tuệ (IP) hoặc vi phạm các quy định tuân thủ nghiêm ngặt như GDPR. Việc không kiểm soát được các công cụ AI doanh nghiệp đang được nhân viên sử dụng khiến bộ phận IT mất đi khả năng hiển thị (visibility) đối với luồng dữ liệu quan trọng.
Chuyển đổi từ cấm đoán sang quản trị chủ động
Cấm đoán hoàn toàn thường phản tác dụng, khiến nhân viên tìm đến các kênh ‘ngầm’ khó kiểm soát hơn. Thay vào đó, doanh nghiệp nên xây dựng một ‘cổng AI tập trung’ (AI Gateway). Việc cung cấp các công cụ AI doanh nghiệp được phê duyệt, có tích hợp sẵn các biện pháp bảo mật, sẽ giúp nhân viên làm việc hiệu quả mà vẫn đảm bảo an toàn dữ liệu.
Checklist: 5 bước kiểm soát Shadow AI ngay hôm nay
- Kiểm kê: Sử dụng các công cụ giám sát lưu lượng mạng để phát hiện các tên miền AI phổ biến.
- Phân loại: Đánh giá mức độ rủi ro của từng công cụ dựa trên chính sách bảo mật dữ liệu.
- Thiết lập chính sách: Xây dựng bộ quy tắc sử dụng AI rõ ràng, tập trung vào việc dữ liệu nào được phép và không được phép đưa vào AI.
- Cung cấp giải pháp thay thế: Triển khai các phiên bản AI doanh nghiệp (Enterprise-grade) có cam kết không dùng dữ liệu để huấn luyện mô hình.
- Đào tạo: Nâng cao nhận thức cho nhân viên về các rủi ro bảo mật AI và tầm quan trọng của việc bảo vệ thông tin công ty.
Với cách quản lý Shadow AI, doanh nghiệp có thể chuẩn hóa cách quản trị, giảm xử lý thủ công và kiểm soát dữ liệu tốt hơn.
Công cụ AI doanh nghiệp
Kết luận
Việc quản lý Shadow AI không chỉ là vấn đề kỹ thuật, mà là sự cân bằng giữa bảo mật và đổi mới. Bằng cách xây dựng một khung quản trị minh bạch và cung cấp hạ tầng thay thế an toàn, doanh nghiệp có thể tận dụng sức mạnh của AI mà không phải đánh đổi bằng sự an toàn của dữ liệu.
Nguồn tham khảo
- What Is Shadow AI? | IBM
- AI Risk Management for FSI | Deloitte Southeast Asia
- What Is Shadow AI? How It Happens and What to Do About It – Palo Alto Networks
- What Is Shadow AI? Risks, Challenges, and How to Stay Secure
- What Is Shadow AI? Risks, Challenges & Governance Strategies
- Shadow AI: Rủi ro tiềm ẩn trong việc áp dụng AI
Nguồn ảnh: Photo by Towfiqu barbhuiya on Pexels – Pexels.
- Lộ trình chuyển email sang Google Workspace không gián đoạn: Hướng dẫn cho doanh nghiệp
- Xây dựng chính sách sử dụng AI an toàn: Hướng dẫn thực thi theo chuẩn NIST cho doanh nghiệp
- Case Study: Chuẩn hóa chia sẻ tài liệu doanh nghiệp với khung quản trị NIST CSF 2.0
- Chuyển đổi số: Từ Excel rời rạc đến hệ thống dữ liệu tập trung hiệu quả
- Chiến lược phòng chống email giả mạo và phishing với Microsoft Defender for Office 365